Varno geslo je še vedno prva ovira med napadalcem in elektronsko pošto, spletno banko ali profilom na družbenem omrežju. Ker ima povprečen uporabnik po ocenah programa Varni na internetu med 70 in 80 gesel, se mnogi zatečejo k preprostim ali ponovljenim kombinacijam. Prav te so najpogostejši vzrok za vdore, zato je dobro vedeti, kakšno geslo res ščiti račun in kaj mu doda dvostopenjska prijava.
Kaj naredi geslo varno
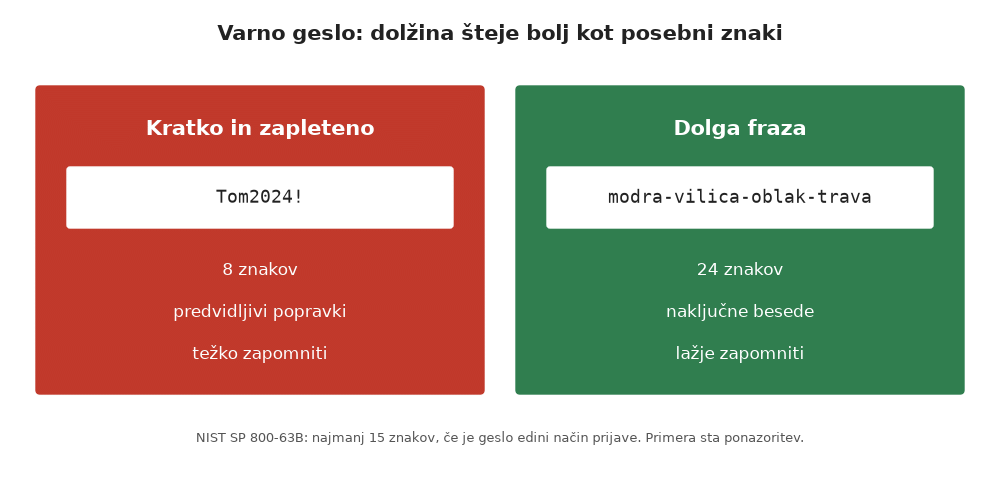
Najpomembnejša lastnost gesla je dolžina. Ameriški inštitut za standarde in tehnologijo NIST v smernicah SP 800-63B za geslo, ki je edini način prijave, zahteva najmanj 15 znakov. Če je geslo le del dvostopenjske prijave, mora imeti vsaj 8 znakov. Smernice hkrati odsvetujejo vsiljevanje pravil o mešanju velikih črk, številk in posebnih znakov, saj uporabniki takšna pravila pogosto izpolnijo s predvidljivimi popravki, kot je klicaj na koncu.
Dobra rešitev je geslo iz več naključnih besed ali izmišljen stavek, ki si ga je mogoče zapomniti. Za varno geslo velja:
je dolgo, po možnosti 15 znakov ali več,
ni sestavljeno iz imena, priimka, imen otrok ali datuma rojstva,
ne vsebuje zaporedij, kot sta 123456 ali asdfgh,
uporablja se samo za en račun,
ni zapisano na listku ob računalniku in ga ne poznajo drugi.
Grafika: Portal Storitev, vir podatkov NIST SP 800-63B in Varni na internetu
Zakaj isto geslo za več računov ni dobra ideja
Ko napadalci ukradejo podatke ene spletne storitve, ukradena gesla preizkusijo še pri drugih. Kdor ima povsod enako geslo, jim s tem odpre vse račune hkrati. Program Varni na internetu opozarja, da za zlorabo zadostuje že to, da je geslo enkrat vpisano v lažni obrazec, četudi je sicer dolgo in zapleteno.
Več deset različnih gesel si je težko zapomniti, zato strokovnjaki priporočajo upravitelja gesel. To je program, ki gesla hrani v šifrirani obliki in jih zna tudi ustvariti. Uporabnik si mora zapomniti le eno močno glavno geslo. Po smernicah NIST morajo spletne storitve dovoliti uporabo upraviteljev gesel in samodejno izpolnjevanje.
Dvostopenjska prijava kot druga ključavnica
Dvostopenjska ali dvofaktorska prijava (2FA) poleg gesla zahteva še drug dokaz, na primer kodo iz aplikacije na telefonu, potrditev na napravi ali fizični varnostni ključ. Če napadalec izve geslo, se brez drugega koraka ne more prijaviti. Hkrati nepričakovana koda uporabnika opozori, da nekdo pozna njegovo geslo, ki ga je treba takoj zamenjati.
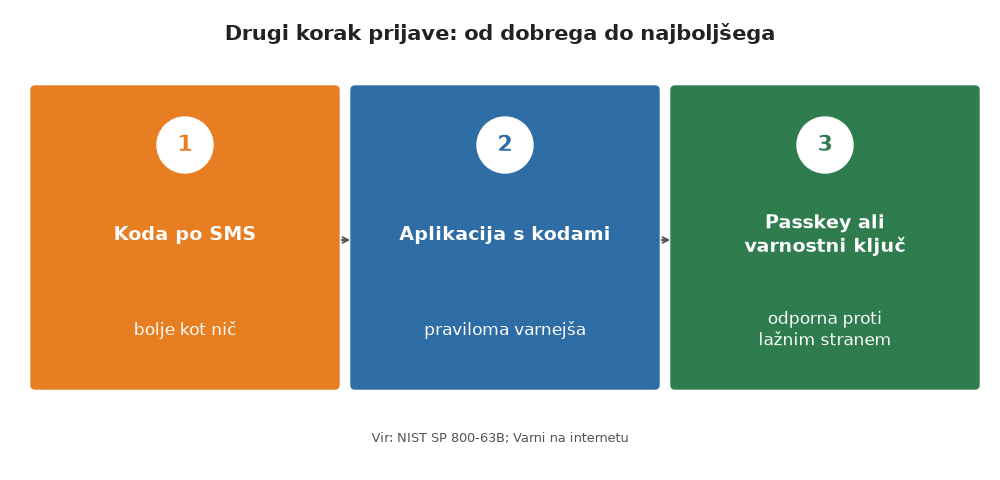
Načini niso enako varni. Koda po SMS je boljša kot nič, aplikacija za ustvarjanje kod je praviloma varnejša, najbolj odporni proti lažnim stranem pa so fizični varnostni ključi in prijava s ključem za dostop (passkey). NIST med načini, ki niso odporni proti phishingu, izrecno navaja vse, pri katerih uporabnik kodo prepiše ročno.
Grafika: Portal Storitev, vir podatkov NIST SP 800-63B
Kateri računi so na vrsti najprej
Največjo prednost ima elektronska pošta, saj prek nje poteka ponastavitev gesel za skoraj vse druge storitve. Sledijo spletna banka, plačilne storitve, družbena omrežja in oblak z dokumenti ali fotografijami. Pri vklopu dvostopenjske prijave je treba shraniti rezervne kode na varno mesto, sicer je ob izgubi telefona dostop do računa težko obnoviti.
Varno geslo ne pomaga, če ga uporabnik sam vpiše na ponarejeni strani. Zato je koristno vedeti tudi, kako prepoznati phishing sporočilo, in pri spletnem nakupu preveriti, ali je trgovina resnična.
Nasvet za konec
Ni treba vsega urediti v enem dnevu. Smiselno je začeti z enim računom na teden: najprej e-pošta, nato banka in družbena omrežja. Vsak naj dobi dolgo, edinstveno geslo, shranjeno v upravitelju gesel, in vklopljeno dvostopenjsko prijavo. Geslo je treba zamenjati takoj, ko obstaja sum, da je ušlo, ne pa po koledarju.
Nižja nastavitev termostata, odzračeni radiatorji in kratko zračenje na stežaj so ukrepi, ki skoraj nič ne stanejo. Kaj priporočajo Eko sklad, ZPS in NIJZ....